YubiKey 5.8 - що нового і що це означає для покупця
Прошивка 5.8 - найбільше оновлення YubiKey за роки. Більшість нових функцій орієнтована на розробників і ще не підтримується браузерами. Що варто знати перед покупкою.
Що таке прошивка 5.8 і кого вона стосується
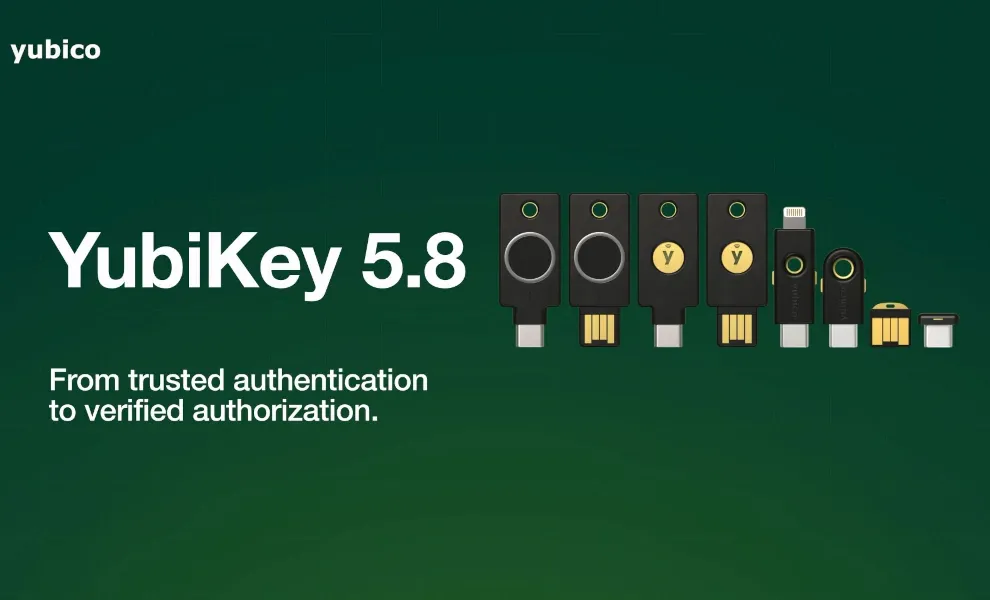
21 липня 2026 Yubico випустила прошивку 5.8 - перший у світі апаратний ключ безпеки з повною підтримкою CTAP 2.3, опублікованого FIDO Alliance лише у лютому 2026. Оновлення розповсюджується на три лінійки: YubiKey 5 Series, Security Key Series і YubiKey Bio Series. Ключі з 5.8 зберігають усі можливості прошивки 5.7.4 і додають нові функції, орієнтовані переважно на корпоративних розробників і підприємства.
Дві лінійки поки не отримали 5.8: YubiKey FIPS Series і YubiKey CCN Series залишаються на 5.7.4 - обидві проходять повторну сертифікацію за відповідними стандартами. Це стандартна затримка через регуляторні вимоги, а не технічна проблема з прошивкою.
Важливо нагадати: прошивка YubiKey не оновлюється. Це навмисне архітектурне рішення - виключити можливість перезапису коду навіть при фізичному доступі зловмисника до ключа. Якщо у вас ключ на 5.7.4, він залишиться на 5.7.4 назавжди. Отримати 5.8 можна тільки купивши новий ключ.
Що нового у 5.8
CTAP 2.3 - новий протокол між ключем і комп’ютером
YubiKey 5.8 - перший апаратний ключ з повною підтримкою FIDO Client to Authenticator Protocol (CTAP) 2.3. FIDO Alliance опублікував специфікацію у лютому 2026, і вона є повністю сумісною з CTAP 2.2 у зворотному напрямку. CTAP 2.3 додає Bluetooth Low Energy як додатковий транспортний канал для зв’язку ключа з пристроєм і поле pinComplexityPolicyURL для зрозуміліших повідомлень про помилки PIN.
Для звичайного користувача перехід на CTAP 2.3 сам по собі непомітний - більшість нових функцій проявляться після того, як браузери та операційні системи реалізують відповідні розширення.
WebAuthn signing extension - авторизація конкретних дій, а не тільки вхід
Це найзначніша архітектурна зміна у 5.8 - і поки що developer preview.
Стандартний WebAuthn-потік відповідає на питання «хто ти?»: ключ підписує виклик від сервісу і доводить присутність людини при вході. WebAuthn signing extension додає інший тип операції: ключ підписує довільні дані - запис транзакції, хеш документа, токен схвалення від ШІ-агента. Підпис верифікується будь-якою стороною, що має публічний ключ, і підтверджує не просто «людина була в акаунті», а «ця людина фізично підтвердила саме цю дію у цей момент».
Практичний сценарій, який демонструє Yubico: автономний ШІ-агент пропонує внести зміни до виробничої бази даних або провести велику фінансову транзакцію - і не може виконати дію без фізичного дотику людини до YubiKey. Результат - криптографічний запис того, що відповідальний співробітник свідомо підтвердив саме цю дію.
Обмеження: специфікація W3C ще не затверджена. Браузери і операційні системи не підтримують signing extension у продакшні. Yubico позиціонує це як інструмент для розробників, щоб почати будувати рішення вже зараз - до того, як екосистема підтягнеться. Yubico проводив хакатон для розробників FIDO Alliance 5 серпня 2026, де учасники тестували ці можливості на спеціальних ключах.
ARKG - приватні підписи без відстеження між сесіями
Anonymous Remote Key Generation (ARKG) - developer preview механізму, що вирішує проблему відстеження у сценаріях підпису дій.
Якби той самий публічний ключ використовувався для підпису на кількох сервісах, ці сервіси теоретично могли б зіставити підписи і побудувати профіль активності користувача. ARKG вирішує це, генеруючи унікальний одноразовий публічний ключ для кожного контексту підпису - верифікатор підтверджує справжність підпису і апаратне походження, але не може зв’язати його з іншими підписами того самого ключа на інших сервісах.
ARKG залишається developer preview, RFC ще в процесі розробки. Для FIDO2-входу в акаунти він не потрібен і не задіяний.
Enterprise Attestation - до 16 RPID на один ключ
Enterprise Attestation дозволяє IT-відділу зчитувати унікальний серійний номер ключа під час FIDO2-реєстрації - для обліку активів і управління пристроями. YubiKey 5.8 розширює підтримку з 2 до 16 RPID на одному ключі. Один фізичний ключ можна одночасно обліковувати в середовищах розробки, тестування, передпродакшн і продакшн у кількох identity-провайдерів - без окремих ключів для кожного середовища.
Як і в 5.7, Enterprise Attestation на YubiKey 5 Series доступна за замовчуванням; на Security Key Series Enterprise Edition - вимагає налаштування; на звичайній роздрібній Security Key Series - не застосовується (навмисне обмеження для збереження приватності).
PPUAT - passkeys поруч із програмними ключами в autofill
YubiKey 5.8 реалізує Persistent PIN User Access Token (PPUAT) - функцію CTAP 2.3, яка зберігає сесійний токен PIN довше, ніж у попередніх версіях. На практиці passkeys, збережені на апаратному ключі, можуть відображатися поруч із програмними passkeys у системних autofill-меню Android, Windows і macOS без повторного запиту PIN при кожному виборі облікового запису. Це усуває одне з основних джерел тертя при роботі з апаратними ключами у сучасних потоках автентифікації.
Verifiable credentials, SPC і цифрові гаманці
Прошивка 5.8 додає підтримку верифікованих облікових даних (verifiable credentials) і цифрових гаманців за відкритими стандартами. Secure Payment Confirmation (SPC) - механізм W3C для криптографічно підтвердженої оплати через браузер - тепер підтримується апаратно. Ці можливості разом з ARKG формують основу для YubiKey як кореня довіри у фінансових транзакціях і цифрових посвідченнях особи.
Як і signing extension, ці функції залежать від браузерної та OS-підтримки, яка наразі розгортається.
Чому більшість нових функцій 5.8 поки що не для звичайного користувача
Якщо ви купуєте YubiKey для захисту Google-акаунту, GitHub, Microsoft 365 або криптогаманця - жодна з нових функцій 5.8 не дасть вам нічого принципово нового у повсякденному використанні прямо зараз.
WebAuthn signing extension - developer preview неузгодженої специфікації W3C. Chrome, Firefox, Safari і Edge її ще не підтримують у продакшні. Повноцінне використання підпису дій через браузер стане можливим лише після фіналізації стандарту і реалізації в браузерах - на це потрібен час після виходу апаратури.
ARKG - RFC ще в процесі розробки. Для звичайного FIDO2-входу не задіяний жодним чином.
PPUAT - корисна деталь UX, але відсутність на 5.7.4 ніяк не заважає нормальній роботі з passkeys сьогодні.
Це стандартна модель виходу нових протоколів: апаратура з’являється першою, браузерна і OS-екосистема наздоганяє. Yubico відкриває шлях для розробників починати будувати рішення заздалегідь, але практична доступність для кінцевих користувачів прийде пізніше.
5.4.3, 5.7 і 5.8 - коротке порівняння
| Характеристика | Прошивка 5.4.3 | Прошивка 5.7 | Прошивка 5.8 |
|---|---|---|---|
| FIDO2 / WebAuthn / U2F | ✅ | ✅ | ✅ |
| Discoverable credentials (passkeys) | До 25 | До 100 | До 100 |
| Криптографічна бібліотека | Infineon | Власна Yubico | Власна Yubico |
| Вразливість EUCLEAK | Присутня | Відсутня | Відсутня |
| CTAP версія | 2.0 | 2.1 | 2.3 |
| Restricted NFC (захист при доставці) | ❌ | ✅ | ✅ |
| Enterprise Attestation (RPID) | ❌ | До 2 | До 16 |
| PPUAT / conditional mediation | ❌ | ❌ | ✅ |
| WebAuthn signing extension | ❌ | ❌ | ✅ (dev preview) |
| ARKG (приватні підписи) | ❌ | ❌ | ✅ (dev preview) |
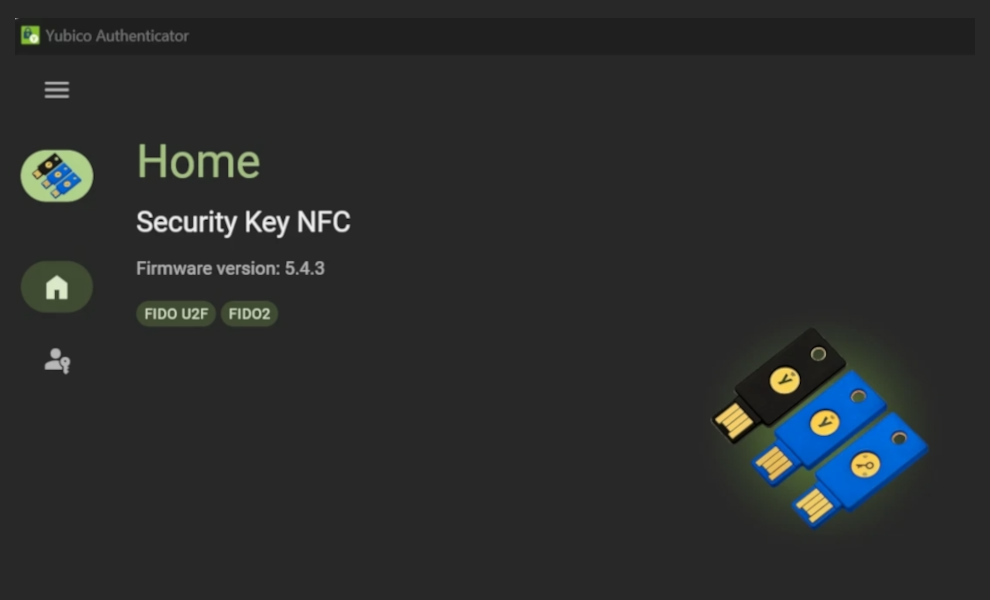
| SPC / цифрові гаманці / verifiable credentials | ❌ | ❌ | ✅ |
| Достатньо для входу в акаунти | ✅ | ✅ | ✅ |
Для захисту акаунтів Google, Microsoft, GitHub, Delta, Binance чи корпоративного SSO через FIDO2 - усі три прошивки справляються однаково. 5.8 додає функції, орієнтовані на корпоративних розробників і цифрові гаманці майбутнього, але для автентифікації нічого не змінює прямо зараз.
Чи варто чекати на 5.8 чи брати 5.7 зараз
Якщо ваша задача - захист акаунтів від фішингу і перехоплення сесій - брати ключ зараз на 5.7.4. Чекати немає сенсу.
5.8 уже доступна у продажу (наприклад, напряму від Yubico), але у нашому каталозі зараз представлені ключі на прошивці 5.7.4 - і для більшості сценаріїв це оптимальний вибір: EUCLEAK закрита фізично, 100 passkeys, Restricted NFC, CTAP 2.1.
Варто дочекатися 5.8, якщо:
- Ви корпоративний розробник і плануєте будувати рішення на WebAuthn signing extension або SPC прямо зараз
- Організація потребує Enterprise Attestation у 16+ середовищах на одному ключі
- Компанія впроваджує процедуру підтвердження критичних дій апаратним ключем у потоках ШІ-агентів і може чекати браузерну підтримку
Брати 5.7 зараз варто, якщо:
- Потрібен ключ для захисту особистих або корпоративних акаунтів
- Хочете закрити ризик EUCLEAK (відсутня вже з 5.7.0)
- Ключ потрібен сьогодні, а не після того як W3C затвердить signing extension і браузери його реалізують
Навіть 5.4.3 залишається цілком валідним вибором, якщо бюджет важливіший за останні функції. EUCLEAK вимагає фізичного доступу до ключа і спеціалізованого лабораторного обладнання - це не масова загроза, а сценарій цілеспрямованої атаки. Детальніше про відмінності між прошивками читайте у статті Що змінилось у прошивці 5.7.
Що обрати зараз
YubiKey 5 Series - прошивка 5.7.4
Повний протокольний стек: FIDO2, WebAuthn, U2F, OTP, PIV (смарт-карта), OpenPGP, OATH до 64 акаунтів, до 100 passkeys.
- YubiKey 5C NFC (USB-C) - USB-C і NFC, для MacBook і телефонів Android/iOS
- YubiKey 5C Nano (USB-C) - мікроформат для постійного підключення без NFC
Security Key Series - прошивка 5.7.4
Тільки FIDO2 / WebAuthn / U2F. Підходить для захисту акаунтів без потреби у PIV, OpenPGP і OATH.
- Security Key NFC (USB-A) - класичний USB-A і NFC
- Security Key C NFC (USB-C) - USB-C і NFC
Варіанти з прошивкою 5.4.3 - якщо бюджет важливий
Базове FIDO2/U2F за нижчою ціною:
Не впевнені що обрати - напишіть у WhatsApp, підберемо ключ під ваш сценарій.
Документація та ресурси
- Yubico What’s New YubiKey 5.8: https://www.yubico.com/resource/whats-new-yubikey-5-8/
- Yubico YubiKey 5.8 Datasheet: https://www.yubico.com/resource/whats-new-yubikey-5-8-datasheet/
- TechTimes - YubiKey 5.8 Ships Hardware-Backed Authorization for AI Agent Workflows: https://www.techtimes.com/articles/321251/20260722/yubikey-58-ships-hardware-backed-authorization-ai-agent-workflows.htm
- Що змінилось у прошивці 5.7 (YubiKey 5 та Security Key): /blog/yubikey-5-series-and-security-key-series-with-new-5-7-firmware/