Ключ безпеки для ChatGPT: як захистити AI-акаунти
У режимі Advanced Account Security ChatGPT пускає лише за passkey або ключем безпеки. Розбираємо правила OpenAI, наш тест і що робити з Claude та Cursor.
Акаунт ChatGPT зберігає історію розмов, файли й контекст проєктів, а через Codex він пов’язаний із кодом. Пароль і SMS-код тут слабке місце: їх можна вкрасти фішингом. Ключ безпеки FIDO2 перевіряє адресу сайту, тому на підробленій сторінці він просто не спрацює.
Перевірено: жовтень 2026.
Що таке Advanced Account Security у ChatGPT
30 квітня 2026 року OpenAI запустила Advanced Account Security (AAS) - опційний режим для людей із підвищеним ризиком атак: у матеріалах про запуск згадують журналістів, дослідників і тих, хто працює з чутливими даними (SecurityWeek). Увімкнути його може кожен, кому він доступний.
Після ввімкнення, за довідкою OpenAI (OpenAI Help):
- вхід за паролем, коди з email та SMS і відновлення через email вимикаються;
- сесії стають коротшими, на пошту приходять сповіщення про вхід;
- розмови не використовуються для навчання моделей;
- вас буде виведено з акаунта на всіх пристроях;
- захист поширюється на Codex, спарені пристрої Codex відключаються.
Чи охоплює AAS платформу API, OpenAI на жодній зі сторінок не пише.
Кому режим недоступний: акаунтам Enterprise, акаунтам під керуванням організації й акаунтам із підтвердженими доменами. Для Business залежить від налаштувань. Режим діє для «підтримуваних регіонів ChatGPT»: окремого списку для AAS немає, довідка посилається на загальний список країн ChatGPT, де Україна позначена як «Ukraine (with certain exceptions)». Що саме означають винятки, там не пояснено. Найнадійніша перевірка: чи є в Налаштування → Безпека пункт про розширений захист облікового запису. Якщо його немає, для вашого акаунта режим недоступний.
Скільки способів входу потрібно: правило OpenAI
За довідкою OpenAI, для AAS потрібні щонайменше два захищені способи входу, і хоча б один має працювати між пристроями. Це можуть бути passkey, FIDO-сумісні ключі безпеки або їх поєднання. Майстер налаштування сам покаже, чи вимогу виконано.
| Набір | Підходить? | Коментар |
|---|---|---|
| Ключ + passkey, що працює між пристроями | Так | Достатньо одного ключа. Passkey у менеджері паролів чи хмарі, ключ - окремо |
| Два ключі | Так | Обидва незалежні від телефона й хмари |
| Два passkey | Так, якщо хоча б один працює між пристроями | Passkey, збережений лише на одному пристрої, вимогу може не виконати |
| Один ключ без другого способу | Ні | Це один спосіб входу, а потрібно два |
«Між пристроями» OpenAI окремо не визначає, але в довідці про passkey наводить приклади: синхронізований passkey або ключ безпеки (OpenAI Help: Passkeys). Те саме формулювання («два passkey, два апаратні ключі або по одному кожного») наводить The Next Web (TNW).
Другий ключ OpenAI не вимагає. Пару ключів радимо ми, а також Yubico у своїй інструкції (Yubico): запасний ключ лежить окремо від техніки й не залежить від хмарного акаунта, у якому синхронізується passkey. Якщо такого страхування достатньо вам, ключа і passkey вистачить.
Що зміниться після ввімкнення AAS
Перш ніж натискати «Зареєструватися», прочитайте цей блок.
- Recovery keys обов’язкові. Під час налаштування видаються ключі відновлення, кожен діє один раз. Збережіть їх офлайн і підтвердіть у майстрі, що ви їх зберегли (OpenAI Help).
- 48 годин. Якщо ви скористалися дійсним recovery key, акаунт розблоковується через 48 годин після його введення. Це затримка саме відновлення, а не звичайного входу.
- Підтримка не допоможе. Підтримка OpenAI не може скинути пароль, зняти AAS чи додати або видалити способи входу, щоб повернути звичайний доступ. Якщо втрачено всі способи входу й recovery keys, ви можете втратити акаунт.
- Заміна recovery keys - у розділі «Ключі відновлення», кнопка «Керувати». Старі ключі після заміни перестають діяти.
Якщо ви не готові зберігати резервні способи окремо, краще лишити звичайну багатофакторну автентифікацію і не вмикати AAS.
Чи працює ключ не від Yubico: наш тест
OpenAI партнерується з Yubico, але пише, що ChatGPT підтримує будь-який FIDO-сумісний ключ безпеки. Ми перевірили це самі на сторінці налаштування AAS.
| Ключ | Результат |
|---|---|
| Yubico Security Key з прошивкою 5.4.3: NFC (USB-A, блакитний і чорний) та C NFC (USB-C) | Додалися, вхід ключем спрацював |
| Thales SafeNet eToken (USB-A) і eToken Fusion NFC (USB-C) | Додалися, вхід ключем спрацював |
| Thetis PRO і Thetis PRO-C | Додалися, вхід ключем спрацював |
Це всі наші моделі Security Key з прошивкою 5.4.3, а також усі моделі Thales і Thetis з каталогу на жовтень 2026. Security Key з прошивкою 5.7.4 ми окремо не перевіряли: за документацією OpenAI підходить будь-який FIDO2-ключ.
Що саме перевіряли: підключення ключа в налаштуваннях AAS і наступна автентифікація цим ключем. Один ключ додається близько 5 хвилин.
Як підключити ключ до ChatGPT
Назви пунктів нижче взято з довідки OpenAI українською; в інтерфейсі підписи можуть трохи відрізнятися.
- Підготуйте щонайменше два способи входу: два ключі або ключ і passkey, що синхронізується. Оновіть застосунки ChatGPT на своїх пристроях. Yubico радить Chrome, Firefox або Safari.
- Відкрийте Налаштування → Безпека → «Розширений захист облікового запису» і натисніть «Зареєструватися». Можна одразу відкрити chatgpt.com/advanced-account-security. З телефона процес завершується в браузері.
- На сторінці безпечного налаштування натисніть «Продовжити».
- Додайте ключ: вставте його в USB-порт, за потреби створіть PIN (якщо ще не створено) і торкніться сенсора на ключі.
- Додайте другий спосіб: другий ключ або passkey, що працює між пристроями.
- Збережіть recovery keys і підтвердьте, що ви їх зберегли.
- Після налаштування вас буде виведено з акаунта на всіх пристроях. Увійдіть заново і перевірте обидва способи.
Коли потрібен саме апаратний ключ: програма Daybreak
Для AAS апаратний ключ не обов’язковий. Інша річ - програма OpenAI Daybreak (раніше Trusted Access for Cyber) для доступу до найбільш кібер-можливих моделей. Згідно з довідкою OpenAI, для індивідуального доступу потрібні платний тариф, AAS і щонайменше один сумісний фізичний ключ FIDO2: синхронізований passkey вимогу не виконує (OpenAI Help: Daybreak). Чинні користувачі мали виконати умови до 1 жовтня 2026 року.
Окреме попередження: за тією самою довідкою, ключі TrustKey T110 і T120 для індивідуального доступу до Daybreak наразі не підходять (OpenAI Help: Daybreak troubleshooting). Для звичайного AAS таких обмежень OpenAI не публікує.
Claude, Cursor, Gemini і Copilot: що з ключем
Не кожен AI-сервіс має власний вхід за ключем безпеки. Ось що ми знайшли в документації на жовтень 2026.
| Сервіс | Вхід за ключем | Як захистити |
|---|---|---|
| ChatGPT | Так, через AAS | Ключ або passkey, як описано вище |
| Claude | Не задокументовано | У довідці вхід через Google або посилання/код на email, для Team, Enterprise і Console ще SSO. Про passkey, ключі й 2FA там не йдеться (Claude Help) |
| Cursor | Не задокументовано | Вхід через Google, GitHub або email, SSO на тарифах Teams і Enterprise. Для окремих акаунтів власної 2FA немає; довідка радить увімкнути 2FA у провайдера (Cursor Help) |
| Gemini | Через акаунт Google | Окремого входу немає, діє захист акаунта Google (наш висновок) |
| GitHub Copilot | Через акаунт GitHub | Окремого входу немає, діє захист акаунта GitHub (наш висновок) |
Логіка проста: якщо AI-сервіс пускає вас через Google або GitHub, ключ безпеки слід додавати саме туди. Як це зробити для Google, ми описали у практичному гайді по FIDO2.
Є застереження. Ключ перевіряється лише під час входу в Google чи GitHub, а вже видану сесію він не перепідтверджує. Claude і Cursor до того ж пускають за посиланням на email, і цей шлях обходить Google та GitHub повністю. Тому ключ на Google захищає AI-акаунт лише тоді, коли захищено й пошту.
У Claude Desktop деякі користувачі бачать запит passkey у розділі «Trusted devices», але це довіра до пристрою поверх входу, а не спосіб входу, і в документації Anthropic його немає. Покладатись на нього не варто.
Що ключ безпеки не захищає
Ключ закриває вхід в акаунт. Він не змінює того, що відбувається після входу.
- API-ключі. Це секретні рядки, їх можна скопіювати з репозиторію, логів чи змінних середовища. Апаратний ключ тут не допоможе: не публікуйте їх і обмежуйте права.
- Вкрадені токени сесії. Якщо шкідливе ПЗ на вашому комп’ютері забрало дійсну сесію, пароль і ключ уже не потрібні. Допомагають оновлення системи, антивірус і короткі сесії AAS.
- Розширення браузера та сторонні застосунки з доступом до акаунта. Перегляньте, кому ви дали доступ.
- Дані, які ви самі вставили в чат. Ключ не ховає їх від самого сервісу.
Практичний контекст: у листопаді 2025 року через вендора Mixpanel були розкриті профільні дані користувачів платформи API OpenAI: імена, email, приблизна локація, відомості про ОС і браузер. Паролі, API-ключі й чати серед розкритого не названі (The Register). Такі дані полегшують цільовий фішинг, а саме від фішингу ключ FIDO2 і захищає.
Який ключ обрати для ChatGPT
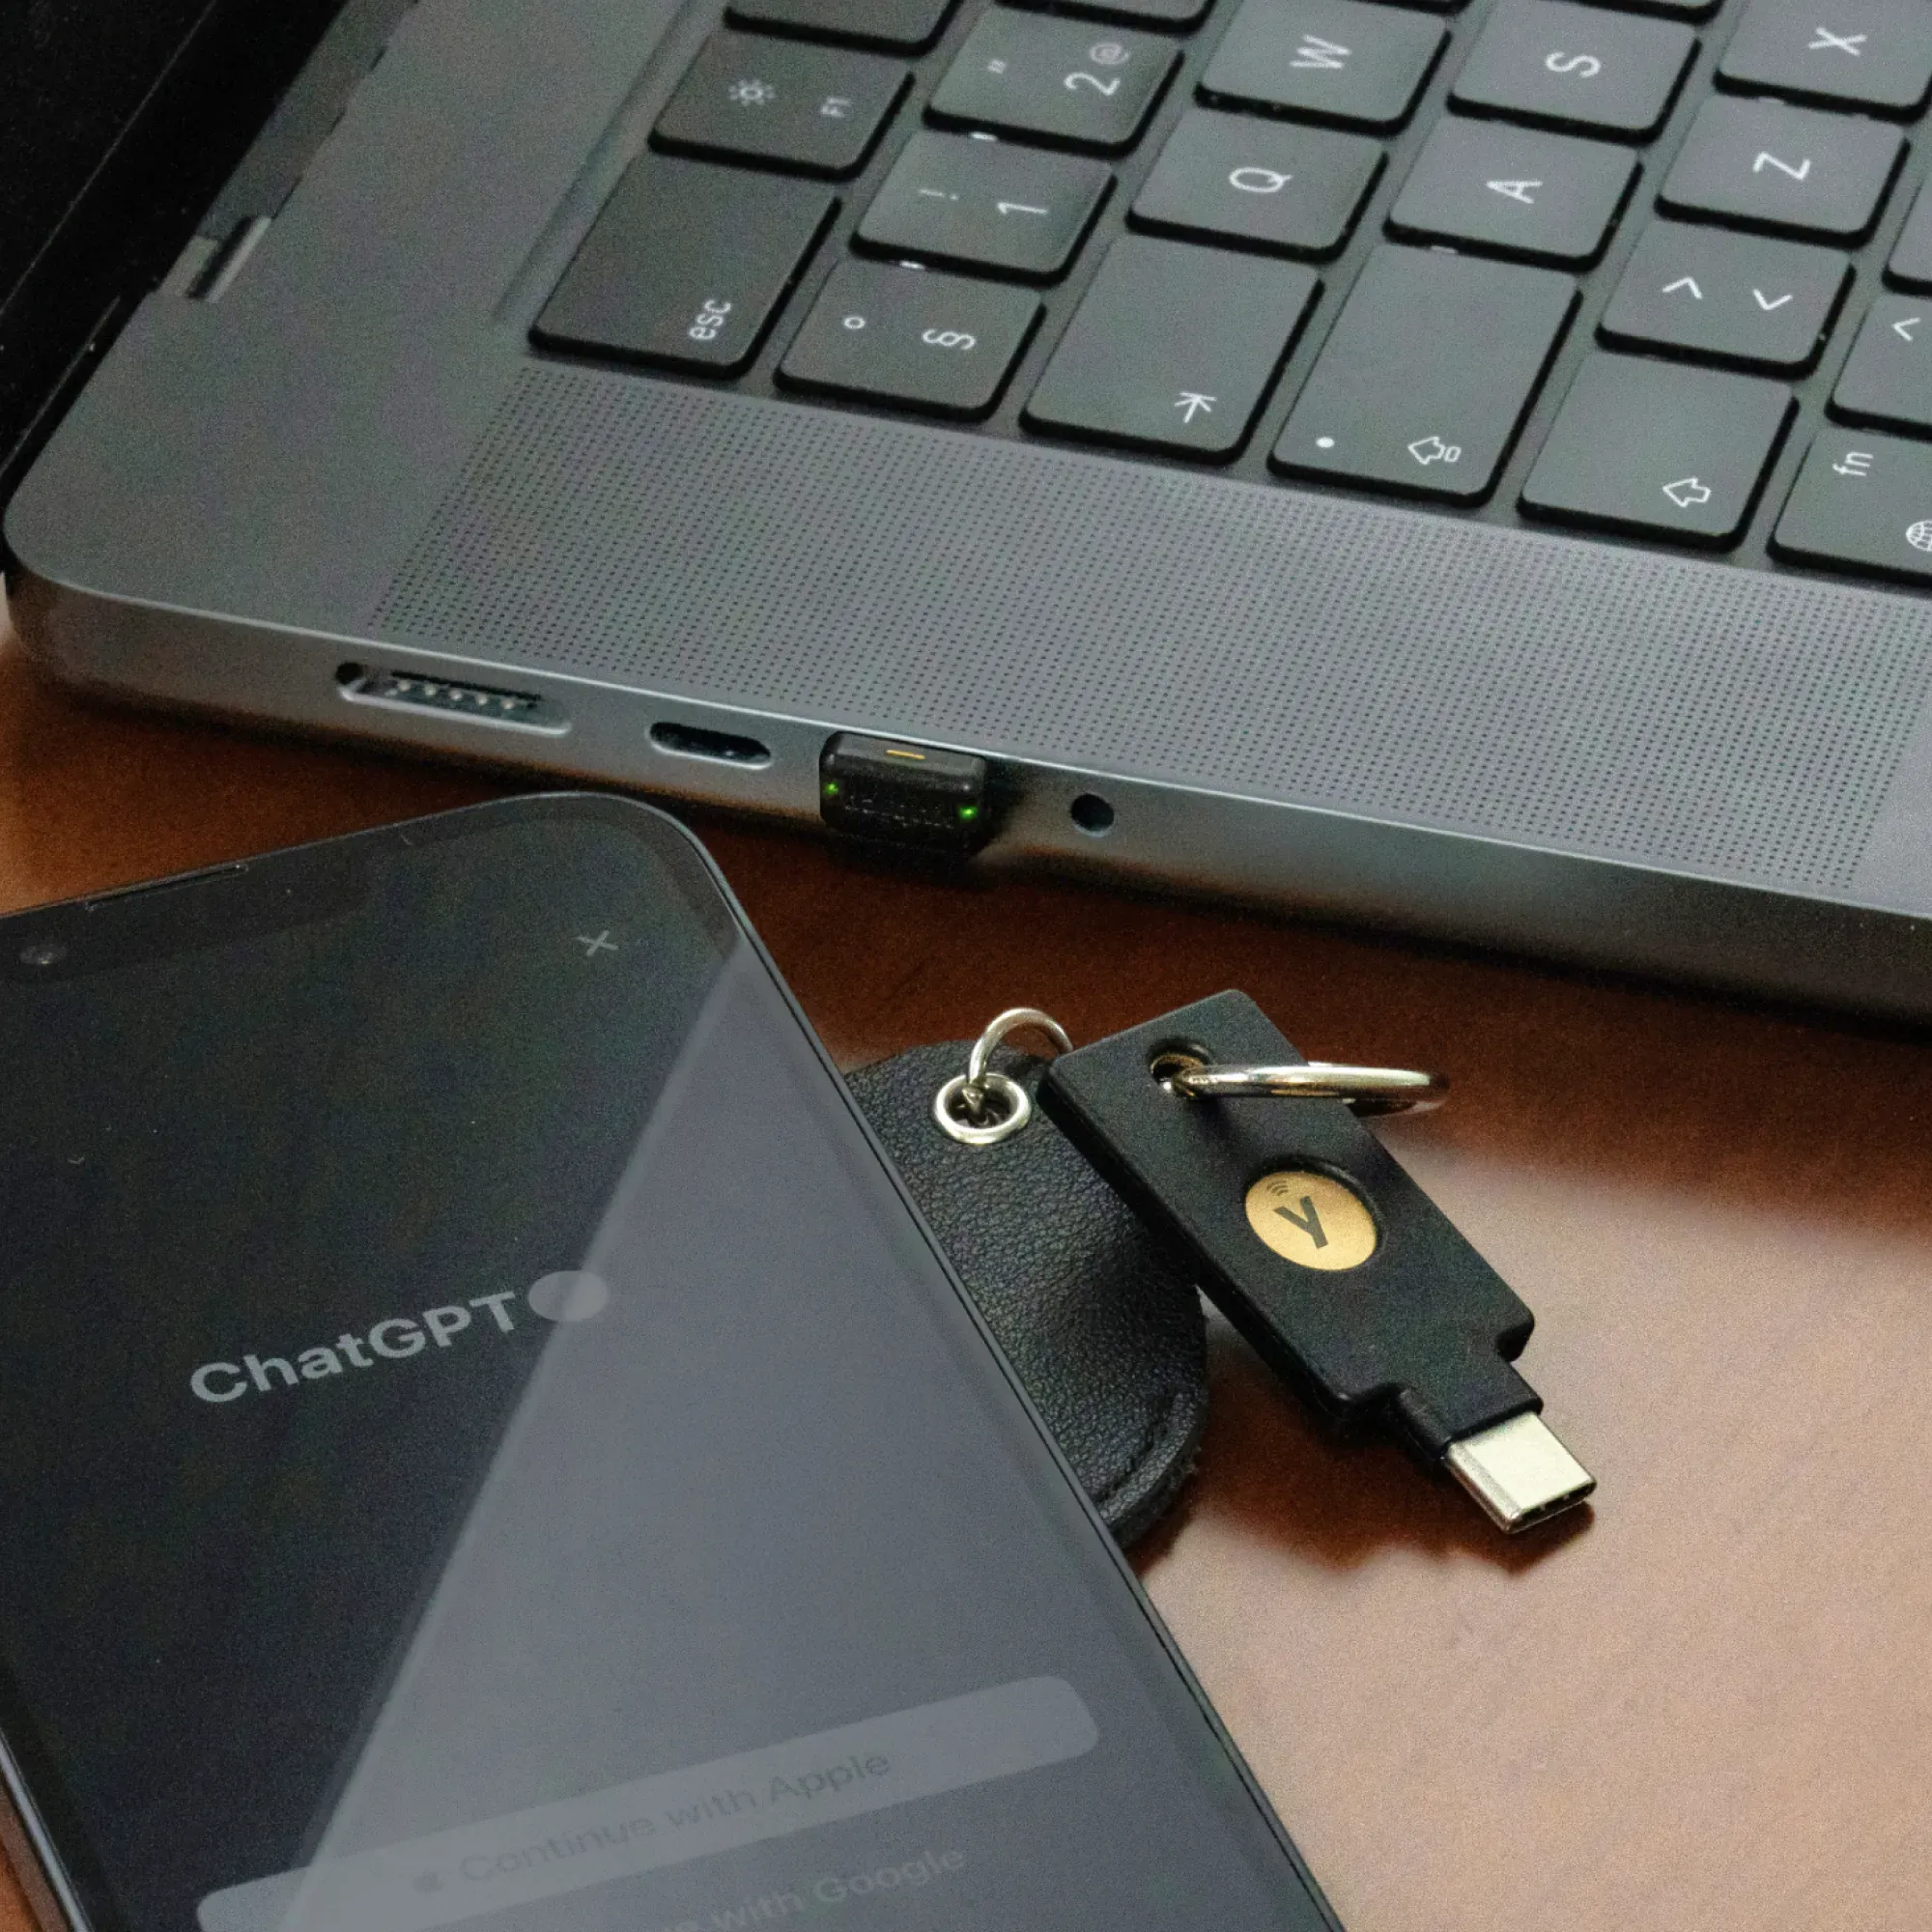
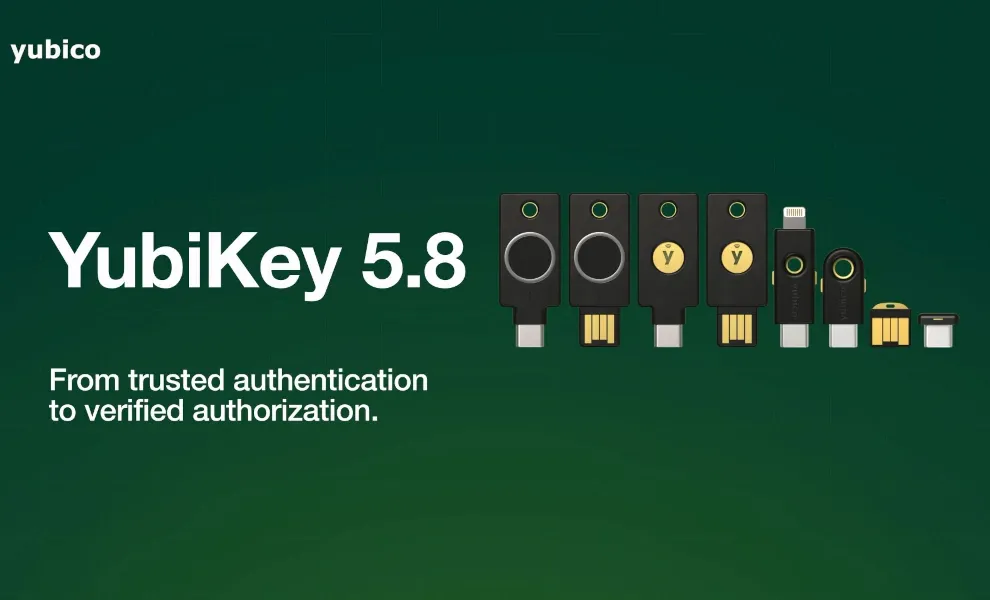
Для входу в ChatGPT потрібен FIDO2. Роз’єм обирайте за своїм комп’ютером; NFC зручний, якщо входите з телефона.
| Ваша ситуація | Модель з каталогу |
|---|---|
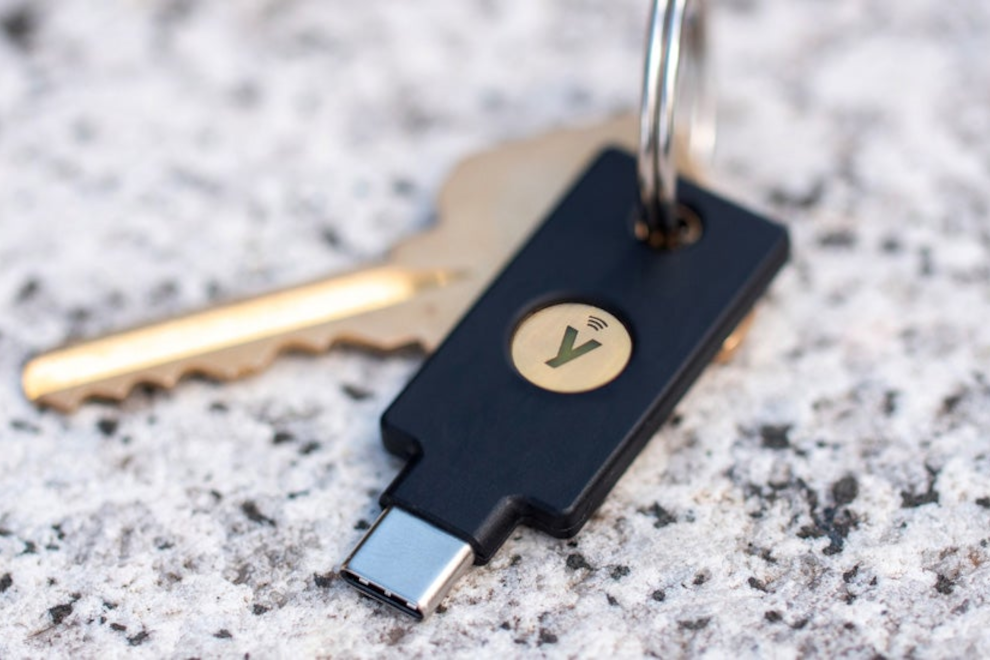
| Пара ключів, USB-C (MacBook, сучасний Windows-ноутбук, Android, iPhone 15 і новіші) | Security Key C NFC OEM × 2 |
| Пара ключів, USB-A (стаціонарний ПК, ноутбук з USB-A) | Security Key NFC × 2 |
| Один ключ, другий спосіб - passkey (USB-C) | Security Key C NFC (5.4.3) |
| Те саме для USB-A | Security Key NFC (USB-A) |
| Ключ ще й для PIV, OTP або OpenPGP | YubiKey 5C NFC 2-pack |
Бренди, які ми тестували з ChatGPT, є в каталозі і поза Yubico: Thetis PRO-C та Thales eToken Fusion NFC. Для двох ключів в AAS беріть однакові або різні, головне, щоб обидва мали підтримку FIDO2 протоколу.
Чому ми радимо пару. Це не вимога OpenAI, а наше пояснення: другий ключ лежить окремо від першого, наприклад вдома в надійному місці, і не залежить ні від телефона, ні від хмарного акаунта, у якому синхронізується passkey.
Набір OpenAI × Yubico і Україна
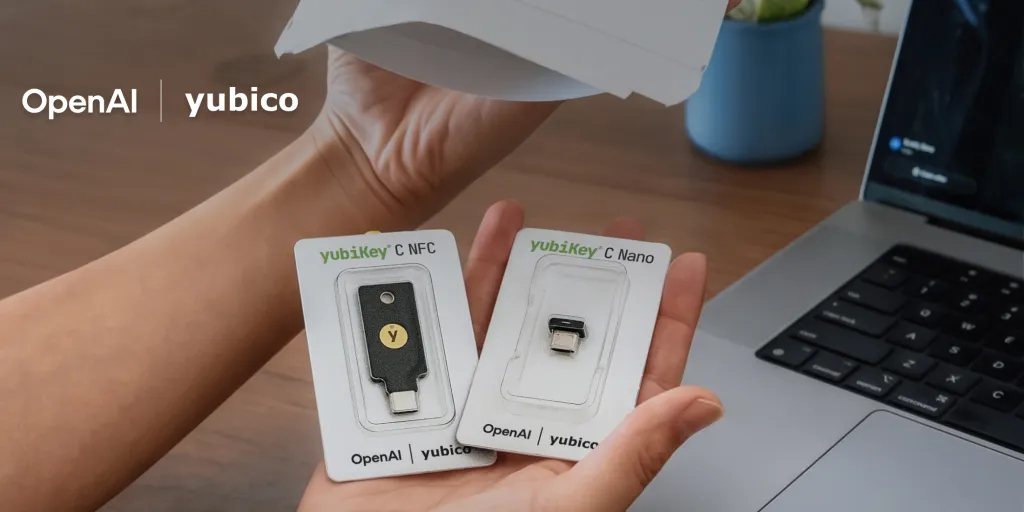
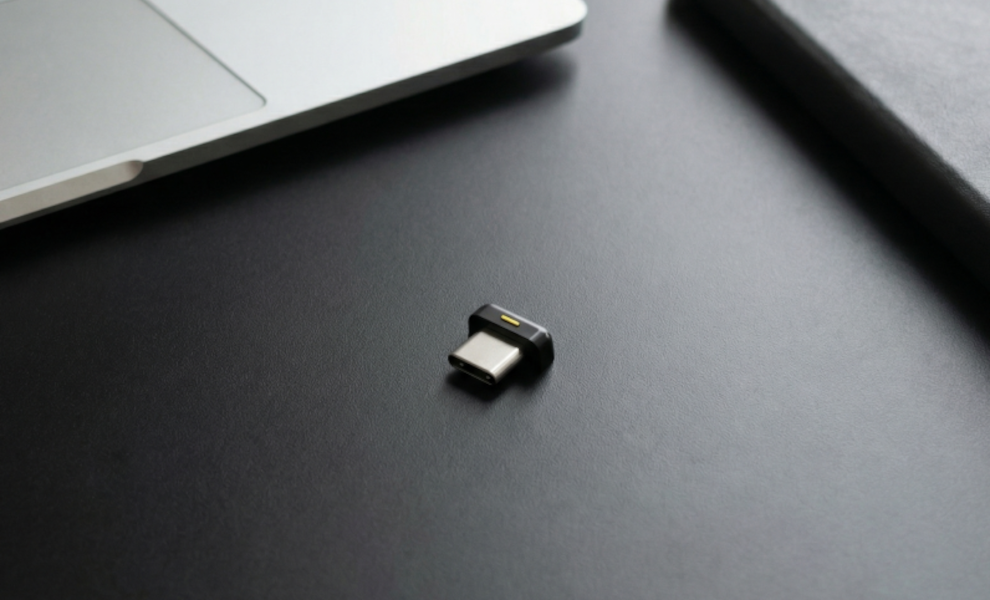
OpenAI та Yubico випустили набір із двох ключів - YubiKey C Nano і YubiKey C NFC - без підтримки OTP. За довідкою OpenAI, набір може бути доступний для США, Великої Британії та ЄЕЗ; з 2 вересня 2026 року Yubico додала ще 10 країн (Австралія, Єгипет, Японія, Малайзія, Мексика, Саудівська Аравія, Сінгапур, Південна Корея, Тайвань, ОАЕ). України в цих списках немає, а в правилах доставки Yubico вона прямо вказана серед країн, куди компанія наразі не відправляє замовлення. Ціну набору ні OpenAI, ні Yubico не називають; преса пише про 68 доларів США (за даними The Next Web, не підтверджено компаніями).
Купувати саме цей набір не обов’язково: для AAS підходить будь-який FIDO-сумісний ключ. Пара Security Key C NFC - практичний аналог із доставкою по Україні.
Також в наявності пара Security Key NFC × 2 для USB-A.
Де придбати ключ безпеки для AI-акаунтів в Україні
Усі моделі зі статті є в каталозі. Допоможемо підібрати ключі під ваші потреби, перевірити роз’єми й оформити доставку Новою Поштою.
Обговорити статтю з AI
Відкриється в новій вкладці. Передаємо лише назву та посилання на цю сторінку.